5.4.2. Netzwerk
Anmerkung
Bitte wenden Sie sich an Ihren Systemadministrator, um Hilfe bei der Konfiguration dieser Einstellungen zu erhalten.
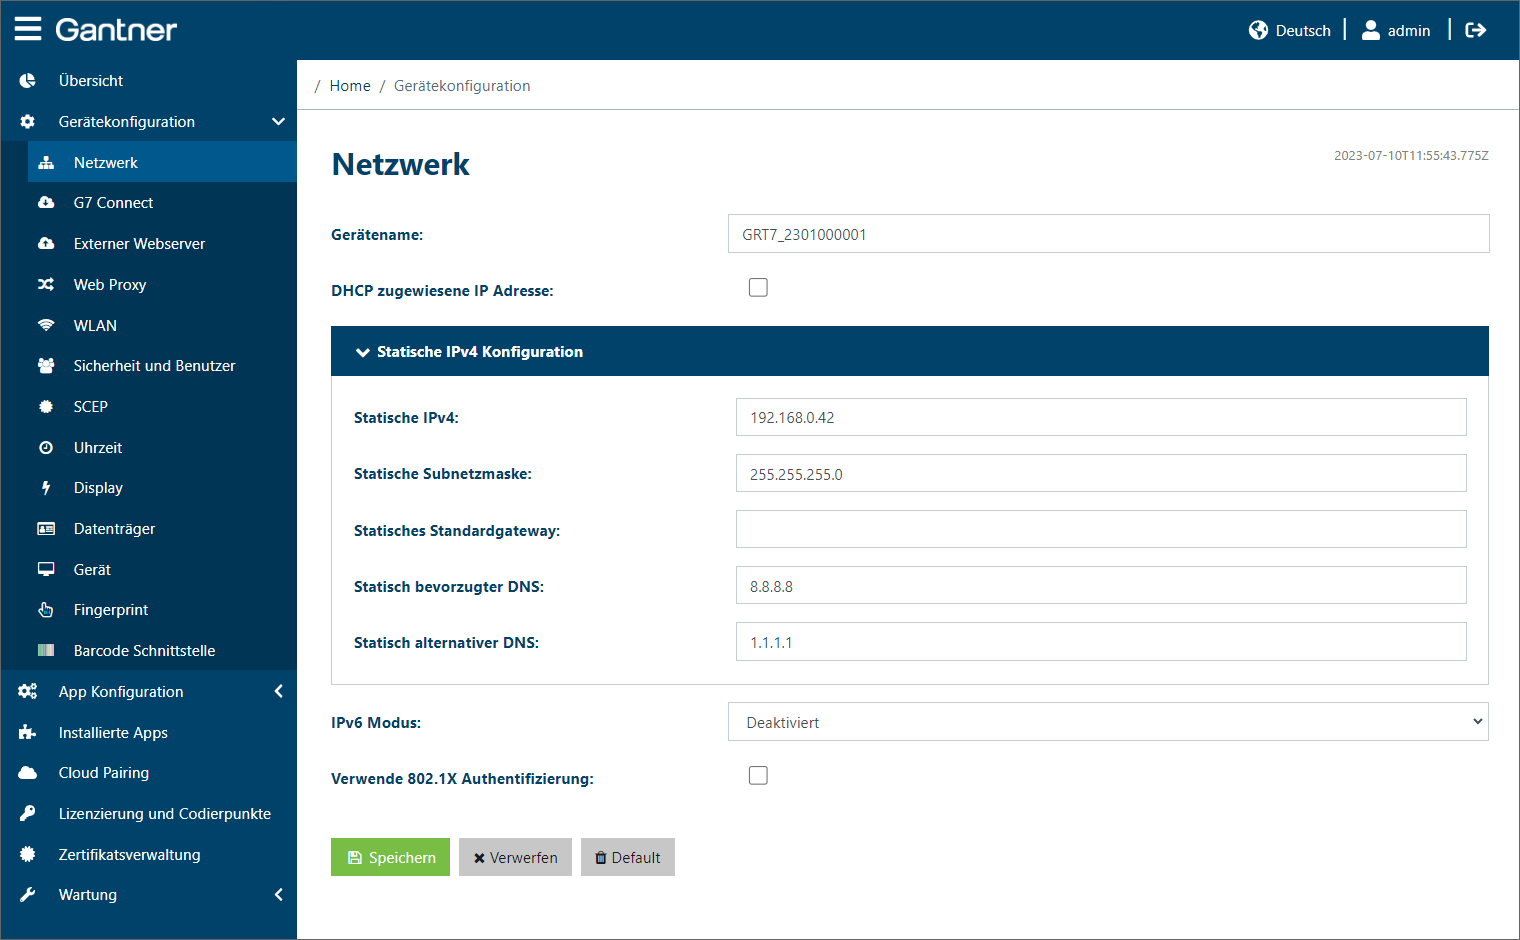
Die Netzwerkeinstellungen für die Verbindung zum GT7.3x27 werden angezeigt und können hier konfiguriert werden.
Gerätename: Für den GT7.3x27 kann hier ein beliebiger Name eingegeben werden. Wenn das Netzwerk nach Geräten durchsucht wird, z. B. wenn Sie ein Gerät zu Relaxx hinzufügen, wird das Gerät mit diesem Namen angezeigt.
DHCP zugewiesene IP Address: Wenn diese Option aktiviert ist, wird die IP-Adresse des GT7.3x27 automatisch von einem DHCP-Server zugewiesen. Wenn Sie keinen DHCP-Server verwenden möchten oder können, deaktivieren Sie diese Option und geben Sie die Netzwerkeinstellungen im Abschnitt Statische IPv4 Konfiguration ein.
IPv6 Modus: Wenn Ihr Netzwerk die Verwendung des IPv6-Protokolls für Geräteadressen unterstützt, können Sie eine der Optionen auswählen, um das Protokoll zu verwenden.
DHCP zugewiesene IP Address: Wenn diese Option aktiviert ist, wird die IP-Adresse des GT7.3x27 automatisch von einem DHCP-Server zugewiesen. Wenn Sie keinen DHCP-Server verwenden möchten oder können, deaktivieren Sie diese Option und geben Sie die Netzwerkeinstellungen im Abschnitt Statische IPv4 Konfiguration ein.
Statische Konfiguration: Wählen Sie diese Option, um dem Gerät eine statische Adresse manuell zuzuweisen. Geben Sie die Netzwerkeinstellungen dann im angezeigten Bereich Statische IPv6 Konfiguration ein.
Stateless Address Autoconfiguration: Die zustandslose Adressautokonfiguration ist der Prozess, den IPv6-Knoten (Hosts oder Router) verwenden, um IPv6-Adressen für Schnittstellen automatisch zu konfigurieren.
Verwende 802.1X Authentifizierung: Wählen Sie diese Option, um die 802.1X-Authentifizierung zu aktivieren. Die 802.1X-Authentifizierung ist ein Sicherheitsprotokoll, das mit drahtlosen 802.11-Netzwerken wie 802.11g und 802.11b sowie mit kabelgebundenen Geräten funktioniert. Wählen Sie aus dem Menü Authentifizierung die Art der Authentifizierungsmethode aus und legen Sie die entsprechenden Einstellungen fest.
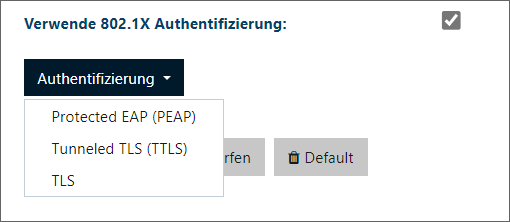
Protected EAP (PEAP): Protected Extensible Authentication Protocol (PEAP) ist eine 802.1X-Authentifizierungsmethode, die serverseitige Public-Key-Zertifikate verwendet, um Clients bei Servern zu authentifizieren. Die PEAP-Authentifizierung erstellt einen verschlüsselten SSL/TLS-Tunnel zwischen dem Client und dem Authentifizierungsserver. Definieren Sie die folgenden Einstellungen:
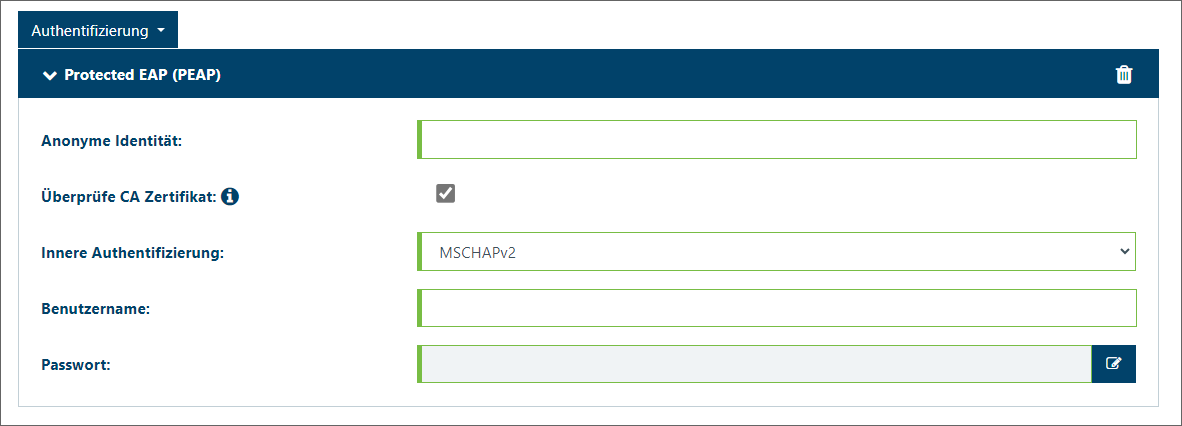
Anonyme Identität: Für Systeme, die eine separate Authentifizierung außerhalb eines sicheren Tunnels unterstützen, kann hier eine anonyme Identität eingetragen werden. Wenn keine anonyme Identität angegeben wird, wird standardmäßig der verwendete Benutzername zur beidseitige Authentifizierung.
Überprüfe CA Zertifikat: Es wird empfohlen, diese Option zu aktivieren. Zertifikate werden über die Seite Zertifikatsverwaltung verwaltet.
Innere Authentifizierung: Wählen Sie im Menü den Protokolltyp aus, der für die innere Authentifizierung verwendet werden soll.
Benutzername / Passwort: Geben Sie den Benutzernamen und das Passwort, die zur Authentifizierung verwendet werden, in die entsprechenden Felder ein.
Tunneled TLS (TTLS): Tunneled Transport Layer Security (TTLS) ist eine Variante von TLS. Im Gegensatz zu TLS ermöglicht TTLS die Authentifizierung nicht nur über Zertifikate, sondern auch über alle anderen EAP-Mechanismen wie MD5 und Einmalpasswort. Im Gegensatz zu TLS erfordert TTLS nur serverseitige Zertifikate. Definieren Sie die folgenden Einstellungen:
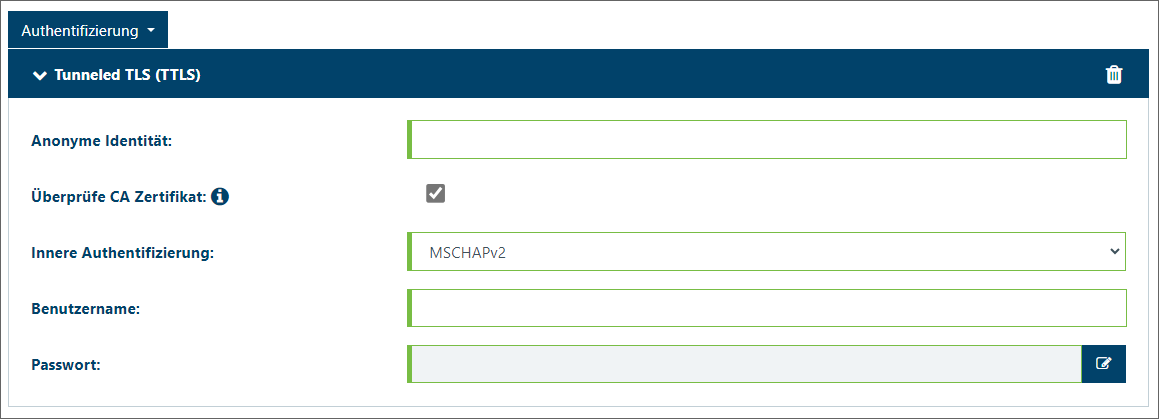
Anonyme Identität: Für Systeme, die eine separate Authentifizierung außerhalb eines sicheren Tunnels unterstützen, kann hier eine anonyme Identität eingetragen werden. Wenn keine anonyme Identität angegeben wird, wird standardmäßig der verwendete Benutzername zur beidseitige Authentifizierung.
Überprüfe CA Zertifikat: Es wird empfohlen, diese Option zu aktivieren. Zertifikate werden über die Seite Zertifikatsverwaltung verwaltet.
Innere Authentifizierung: Wählen Sie im Menü den Protokolltyp aus, der für die innere Authentifizierung verwendet werden soll.
Benutzername / Passwort: Geben Sie den Benutzernamen und das Passwort, die zur Authentifizierung verwendet werden, in die entsprechenden Felder ein.
TLS: Transport Layer Security (TLS) basiert auf clientseitigen und serverseitigen Zertifikaten zur Durchführung der Authentifizierung und kann zur dynamischen Generierung benutzerbasierter und sitzungsbasierter WEP-Schlüssel verwendet werden, um die Kommunikation zwischen dem WLAN-Client und dem Access Point zu sichern.
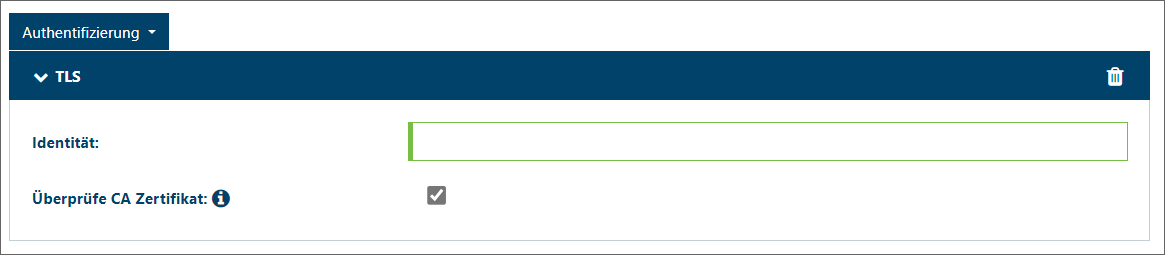
Identität: Geben Sie hier den Wert des Serveridentitätsfelds ein.
Überprüfe CA Zertifikat: Es wird empfohlen, diese Option zu aktivieren. Zertifikate werden über die Seite Zertifikatsverwaltung verwaltet.